NOTAS DE DESARROLLO
CodeSeal: dale a tu código un historial que puedas revisar
Un recorrido práctico por análisis, evidencia firmada e historial, sin confundir procedencia con seguridad.
Me gusta publicar cosas. También me gusta poder explicar qué publiqué seis meses después. Cuando una aplicación mezcla código escrito a mano, código generado, librerías y arreglos de madrugada, esa segunda parte se complica. Un commit ayuda, pero quien recibe un paquete quizá no tenga acceso al repositorio.
Para eso creamos CodeSeal, el registro de procedencia de aplicaciones de ProgreTech. Lo digo claramente: es uno de nuestros productos y esta guía es de primera parte. Su aporte es un registro firmado de huellas del código observado y su historial. No es una insignia mágica de seguridad. Si desarrollas herramientas, entregas proyectos o mantienes aplicaciones con ayuda de IA, empieza así.
Prepara algo que puedas compartir
Abre el analizador de CodeSeal y elige un ZIP o un repositorio GitHub compatible. Para la primera prueba utiliza un proyecto pequeño tuyo. Retira secretos, información privada, dependencias generadas y material que no tengas permiso de enviar. Un repositorio público y uno privado conectado mediante una cuenta siguen flujos distintos; el segundo depende de la integración y de tu autorización.
CodeSeal calcula huellas del código compatible sin ejecutar la aplicación. Los archivos son entradas temporales; el registro conserva evidencia y metadatos. Temporal no significa que los bytes nunca salgan de tu equipo. Revisa también nombres de archivos y etiquetas, que pueden revelar información.
Existen marcadores para excluir secciones privadas, pero el filtrado ocurre después de subir o clonar el código. Si quieres evitar que ciertos bytes lleguen al servidor, elimínalos localmente. Comprueba qué archivos entraron y cuáles quedaron fuera. Una firma correcta sobre un alcance equivocado sigue describiendo algo equivocado.
Analizar y registrar son decisiones diferentes
El análisis permite revisar el inventario y las coincidencias anteriores. Registra cuando quieras una observación duradera y puedas realizar la declaración requerida del firmante. Conserva los identificadores Application, Event y Seal junto con la versión publicada. Guarda la evidencia firmada en un lugar adecuado: la evidencia privada puede contener datos identificativos y no debe aparecer en logs públicos.
En la implementación revisada, enviar el mismo paquete puede crear otro evento bajo el mismo Application ID. Cambiar su contenido crea un Application ID nuevo; las coincidencias pueden relacionar observaciones. No supongas que todas tus versiones compartirán identificador. Anota tu versión y los identificadores exactos que recibes.
Verifica y luego interpreta
La documentación de la API explica las operaciones disponibles. Puedes consultar el estado sin crear un registro:
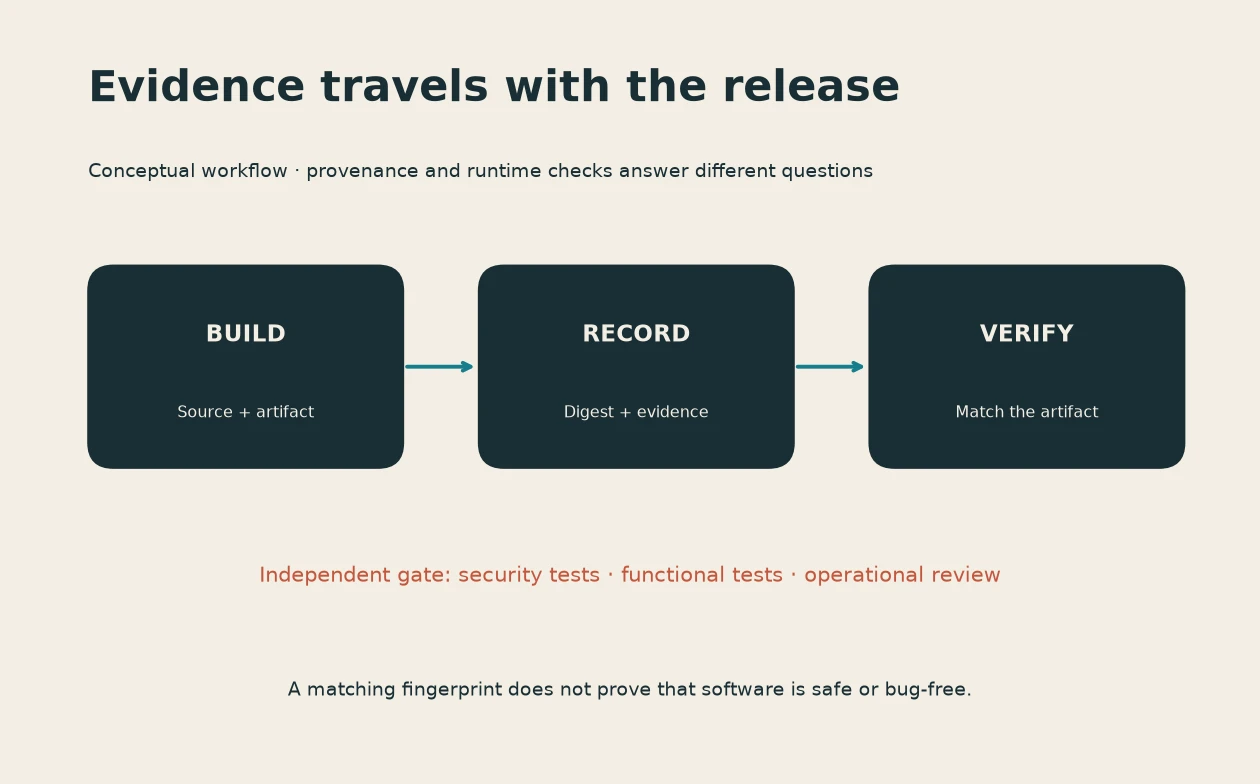
curl --fail --silent --show-error https://codeseal.progretech.com/api/v1/statusEl analizador del navegador y la API tienen trabajos distintos. La existencia de /api/v1 no implica un endpoint para subir código. Verificar requiere distinguir integridad criptográfica, clave conocida, coincidencia exacta con el registro y estado actual. Un evento revocado puede conservar una firma válida. Una similitud puede proceder de código compartido legítimamente; no demuestra autoría independiente ni propiedad legal.
Para una entrega asistida por IA guardaría tres cosas: commit revisado, evidencia de pruebas y compilación, y evidencia de procedencia. Una identifica el cambio, otra explica lo comprobado y otra permite consultar una observación firmada. Ninguna reemplaza automáticamente a las demás.
Empieza pequeño
Prueba un proyecto sin información sensible, revisa su análisis y decide si registrar encaja en tu proceso. Esta guía se revisó el 14 de octubre de 2026; consulta los requisitos y condiciones vigentes antes de enviar material. Deja los identificadores donde otro desarrollador pueda encontrarlos. Abre CodeSeal y dale a tu próxima entrega un historial que dure más que la captura de una compilación exitosa.
CodeSealでソースコードの履歴を確かめる
作ったものを公開するのは楽しい。でも半年後に「何を届けたのか」を説明できることも大切だ。手書きのコード、AI生成コード、ライブラリが混ざると、Gitを見られない受け取り手にも確認できる記録が欲しくなる。
CodeSealは私たちProgreTechの製品だ。この記事は提供者による紹介で、確認日は2026年10月14日。ソースの指紋と観測履歴を署名付きで記録する。ソフトウェアの安全性や法律上の所有権を認定する製品ではない。
共有できる小さなプロジェクトから
CodeSealでZIPか対応するGitHubリポジトリを選ぶ。自分が提出する権限を持つ、小さなプロジェクトがよい。秘密情報、顧客情報、不要な依存物を先に取り除こう。非公開リポジトリには接続済みアカウントなど別の条件がある。スキャンはアプリを実行せず、対応するソースの指紋を計算する。元ファイルは一時処理用で、永続記録は証拠とメタデータだ。ただし、一時処理でもサーバーに送られることは変わらない。パスやラベルも確認する。非公開区間の除外マーカーはアップロードまたはクローンの後に処理されるため、送信自体を避けたい部分はローカルで削除する。
スキャンと登録を分ける
まず対象ファイル、除外、過去との一致を読む。永続的な観測が必要なら、必要な署名者としての申告内容を確認し、自分がその申告を行える場合に登録する。Application、Event、Sealの各IDと署名付き証拠をリリース記録に残す。個人情報を含む非公開証拠を公開ログに置かない。
確認した実装では、同一パッケージは同じApplication IDに別イベントを追加できる。一方、内容が変われば新しいApplication IDになる。一致情報は関連を示せるが、全バージョンが同じIDになるとは限らない。
検証結果の意味を読む
APIの説明を確認しよう。状態だけなら次の読み取りで確かめられる。curl --fail --silent --show-error https://codeseal.progretech.com/api/v1/statusブラウザーのスキャンとAPIは役割が違う。APIがあるからソースを送れるとは限らない。署名の正しさ、既知の鍵、登録証拠との完全一致、現在の有効状態を区別する。失効後も署名自体は正しい場合がある。コードの一致も独立した著作や安全性の証明にはならない。共通のライブラリなど、正当な共有元に由来する一致もある。
AIを使ったリリースには、レビューしたコミット、テストとビルドの証拠、CodeSealの観測記録を並べたい。それぞれ説明する対象が違う。まず機密性のない一件を試し、公開前に現在の条件を確認して、受け取り手が見つけられる場所へIDを残そう。
Pon esta idea en práctica
Sigue leyendo
Un bootcamp de Python debería dejarte una herramienta que otra persona pueda ejecutar
Evaluamos un paquete de ingeniería con una herramienta pequeña, entorno reproducible y concurrencia justificada.
Koofr para tu archivo de estudio: prueba la restauración antes de llenar el terabyte
Una evaluación práctica del almacenamiento para apuntes, grabaciones y proyectos, con un ensayo de restauración.
ChatPlayground AI: compara respuestas sin confundir acuerdo con evidencia
Comparar modelos en una ventana puede ahorrar trabajo, pero evaluar bien requiere respuestas comprobables y límites de privacidad.